SicherheitswarnungVMware (Broadcom)vCenter
VMware vCenter: Anmeldung umgehbar (CVE-2026-123890)
Betrifft mich das?
Ja, wenn vCenter 8.0 vor 8.0 U3m, 9.0 vor 9.0.2.0200 oder 9.1 vor 9.1.1.0200 läuft, auch in VMware Cloud Foundation oder vSphere Foundation, oder vCenter 7.0, für das Broadcom nur über den erweiterten Support ein Update nennt. Broadcom stuft die Lücke als kritisch ein.
Was tun?
vCenter auf die Version aus der Tabelle des Herstellers bringen, bei 8.0 also auf 8.0 U3m. Einen Workaround gibt es nicht. Für vCenter 7.0 verweist Broadcom auf den Support mit erweitertem Vertrag.
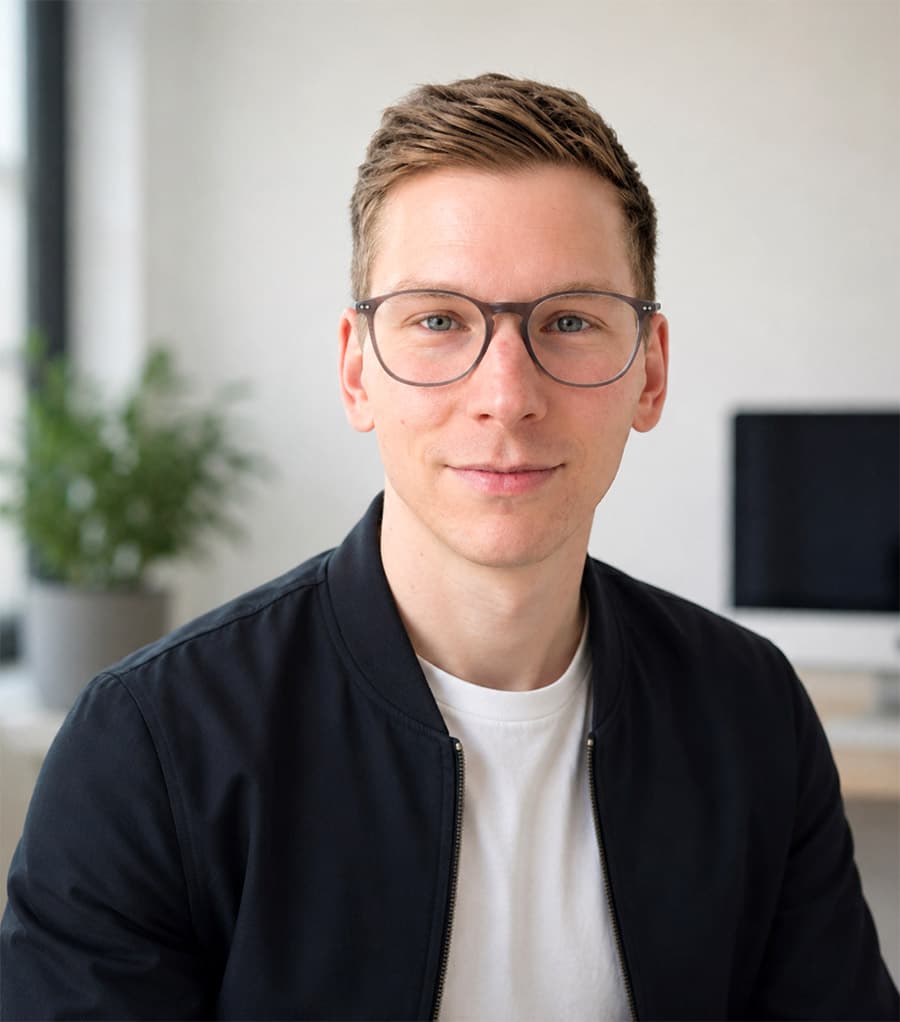
 Unsicher, ob Sie betroffen sind?Ich schaue mit Ihnen drauf. Die Einschätzung ist kostenlos.Rückruf von Marco
Zuletzt geprüft Veröffentlicht
Einfach erklärt
Ohne Fachchinesisch, in drei Schritten
Worum geht es, in drei Sätzen?
- Was ist das für eine Lücke?
- Umgehung der AnmeldungEin Angreifer kommt ohne gültiges Passwort an eine Stelle, die eigentlich geschützt ist – etwa die Verwaltung des Systems.
- Was kann im schlimmsten Fall passieren?
- CVSS 9,8 · kritischWer in der Verwaltung ist, kann Einstellungen ändern, Konten anlegen und an die Daten der angebundenen Systeme kommen.
- Muss ich jetzt etwas tun?
- Ja, zeitnahJa, zeitnah. Angriffe sind belegt, und das Update liegt bereit. Wie es geht, steht unten Schritt für Schritt.Das gilt nur, wenn bei Ihnen vCenter im Einsatz ist.
Versionen
Betroffen
- vCenter 9.1.x.x (VMware Cloud Foundation, vSphere Foundation)
- vCenter 9.0.x.x (VMware Cloud Foundation, vSphere Foundation)
- vCenter 8.0
- vCenter 7.0
- VMware Cloud Foundation vCenter 5.x
- Telco Cloud Platform vCenter 3.0, 4.x, 5.0.x, 5.1.x, 5.2
- Telco Cloud Infrastructure vCenter 3.0
Behoben in
- vCenter 9.1: 9.1.1.0200
- vCenter 9.0: 9.0.2.0200
- vCenter 8.0: 8.0 U3m
- vCenter 7.0: nur über den Broadcom-Support mit erweitertem Support-Vertrag
- VMware Cloud Foundation 5.x: 5.2.5 (Async Patching Guide KB88287)
- Telco Cloud Platform und Telco Cloud Infrastructure: KB463116
Erst prüfen, dann handeln
Woran erkenne ich meine Version?
- vSphere Client
- Hilfe
- Info zu VMware vSphere
Im vSphere Client öffnen Sie das Menü „Hilfe“ und dort „Info zu VMware vSphere“. Dort stehen Version und Build des vCenter Server, die Sie mit den Versionen oben vergleichen.
Liegt Ihre Nummer unter „Behoben in“ oder darüber, ist die Lücke bei Ihnen zu.
Angriffe belegt
Die US-Behörde CISA führt die Lücke seit dem 20.11.2026 im Katalog der aktiv ausgenutzten Schwachstellen (KEV).
Unsere Einordnung
Was das für Ihren Betrieb heißt
Angriffe sind belegt, und es gibt ein Update. Für einen Betrieb, der vCenter einsetzt, heißt das: das Update zeitnah einplanen, nicht erst beim nächsten großen Wartungstermin. Der Schweregrad ist kritisch. Wie sehr es Ihren Betrieb trifft, hängt vor allem daran, ob das Gerät aus dem Internet erreichbar ist.
Eingeordnet vonMarco Splettstößer · Beratung und AnsprechpartnerHandlungsempfehlung
Was zu tun ist
- Version feststellenPrüfen Sie, welche vCenter-Version läuft, und suchen Sie sie in der Tabelle des Herstellers (Response Matrix im Advisory).Quelle (öffnet in neuem Tab)
- Update einspielenSpielen Sie die dort genannte Version ein, bei vCenter 8.0 die 8.0 U3m. Vorher eine Sicherung des vCenter anlegen, damit Sie im Zweifel zurückkönnen.Quelle (öffnet in neuem Tab)
- Bei vCenter 7.0 den Weg klärenFür vCenter 7.0 nennt Broadcom kein frei verfügbares Update, sondern verweist auf den Support für Kunden mit erweitertem Vertrag. Ohne diesen Vertrag führt der Weg über eine unterstützte Version.Quelle (öffnet in neuem Tab)
- Zugang zu vCenter eng haltenDie Lücke setzt Netzwerkzugang zu vCenter voraus. vCenter gehört nicht ins Internet und sollte nur aus dem Verwaltungsnetz erreichbar sein. Ein Ersatz für das Update ist das nicht.
- Auf Spuren achtenWeil die Lücke schon ausgenutzt wird: Konten und Anmeldungen in vCenter auf Unbekanntes durchsehen, gerade für die Tage vor dem Update.
Damit das Update gut geht
Vorher kurz prüfen, nachher kurz testen
Die meisten Updates laufen durch. Für die übrigen sind diese Handgriffe da.
Vor dem Update
- Die letzte Sicherung ist durchgelaufen und lässt sich zurückholen
- Ein Zeitfenster, in dem niemand auf das Gerät angewiesen ist
- Bei mehreren Geräten: erst eins, dann die übrigen
Nach dem Update
- Die Version noch einmal ablesen: Steht jetzt die behobene Nummer da?
- Kurz testen, was Ihr Team täglich braucht: Anmeldung, Freigaben, Dienste
Marco SplettstößerIhr Ansprechpartner bei Media8
Lieber machen lassen?
Die Lücke wird schon ausgenutzt. Klären wir es zusammen.
Sagen Sie mir, welche Systeme bei Ihnen laufen. Ich kläre mit Ihnen, was betroffen ist, unser Technik-Team spielt das Update ein, und Sie bekommen Bescheid, wenn es erledigt ist.
- Die Einschätzung ist kostenlos
- Was es kostet, hören Sie vorher
- 4,8 Sterne bei Google
Selbst machen oder machen lassen?
Ehrlich gesagt: Ein Update ist selten nur ein Klick.
Zwischen Warnung und „erledigt“ liegen ein paar Handgriffe, die Zeit kosten – meistens genau dann, wenn im Tagesgeschäft keine da ist. Beides ist in Ordnung. Hauptsache, es passiert.
Selbst machen
Ihre To-do-Liste
- Advisory lesen und verstehen, welche Version gemeint ist
- Auf jedem Gerät die installierte Version finden
- Die Sicherung prüfen, bevor etwas schiefgeht
- Update einspielen und warten, bis alles wieder läuft
- Danach testen und festhalten, was gemacht wurde
Und das für jedes Gerät – und bei der nächsten Warnung wieder.
Mit Media8
Ihr Teil: uns sagen, was läuft
- Sie sagen uns, was bei Ihnen läuft – den Rest klären wir
- Wir prüfen mit Ihnen, welche Geräte betroffen sind
- Unser Technik-Team spielt das Update ein
- Sie bekommen Bescheid, wenn es erledigt ist
Die Einschätzung ist kostenlos. Was es kostet, hören Sie vorher.
Status-Verlauf
Was bisher geschah
Jede Änderung mit Datum und Quelle, die neueste unten.
- Update verfügbarBroadcom veröffentlicht VMSA-2026-0009 mit Updates für vCenter und stuft die Lücke als kritisch ein. Gemeldet hat sie Mandiant.Quelle (öffnet in neuem Tab)
- Update verfügbarDas BSI warnt mit WID-SEC-2026-4717 und stuft die Schwachstellen als kritisch ein.Quelle (öffnet in neuem Tab)
- Update verfügbarCISA nimmt die Lücke in den Katalog der aktiv ausgenutzten Schwachstellen auf. Das Update bleibt der Weg, sie zu schließen.Quelle (öffnet in neuem Tab)
Maßgeblich sind die Angaben des Herstellers. Diese Seite fasst die Meldungen von Hersteller und Behörden zusammen. Verbindlich ist, was der Hersteller veröffentlicht. Wann wir zuletzt nachgesehen haben, steht oben.
Häufige Fragen
Fragen zu dieser Warnung
Betrifft mich diese Lücke?
Ja, wenn vCenter 8.0 vor 8.0 U3m, 9.0 vor 9.0.2.0200 oder 9.1 vor 9.1.1.0200 läuft, auch in VMware Cloud Foundation oder vSphere Foundation, oder vCenter 7.0, für das Broadcom nur über den erweiterten Support ein Update nennt. Broadcom stuft die Lücke als kritisch ein.
Wie finde ich heraus, welche Version ich habe?
Im vSphere Client öffnen Sie das Menü „Hilfe“ und dort „Info zu VMware vSphere“. Dort stehen Version und Build des vCenter Server, die Sie mit den Versionen oben vergleichen.
Gibt es eine Übergangslösung?
Der Hersteller nennt keine Übergangslösung. Der Weg ist das Update. vCenter auf die Version aus der Tabelle des Herstellers bringen, bei 8.0 also auf 8.0 U3m. Einen Workaround gibt es nicht. Für vCenter 7.0 verweist Broadcom auf den Support mit erweitertem Vertrag.
Was passiert, wenn ich nichts tue?
Die Lücke bleibt offen. Ein Angreifer kommt ohne gültiges Passwort an eine Stelle, die eigentlich geschützt ist – etwa die Verwaltung des Systems. Angriffe darauf sind belegt. Ob und wann das bei Ihnen passiert, kann niemand vorhersagen – das Update nimmt die Frage vom Tisch.
Kann Media8 das für mich übernehmen?
Ja. Sagen Sie uns, welche Systeme bei Ihnen laufen. Wir prüfen mit Ihnen, was betroffen ist, unser Technik-Team spielt das Update ein, und Sie bekommen Bescheid, wenn es erledigt ist. Die Einschätzung ist kostenlos, was es kostet, hören Sie vorher.
Weitere aktuelle Warnungen
- Update verfügbarSynology DSM: Lücke in HTTP/2 (CVE-2026-123007)Synology · CVSS 8,1
- Update verfügbarUniFi Access: Codeausführung als root möglich (CVE-2026-132802)Ubiquiti · CVSS 9,9
- Wird aktiv ausgenutztUpdate verfügbarSynology DSM: Codeausführung ohne Anmeldung (CVE-2024-10441)Synology · CVSS 9,8
Wer dahintersteht
Marco Splettstößer Beratung und Ansprechpartner
Die Warnungen fassen zusammen, was Hersteller und Behörden melden. Fragen dazu beantworten wir persönlich – auch, wenn Sie nicht sicher sind, ob Ihre Geräte betroffen sind.

Zuletzt aktualisiert . Maßgeblich sind die Angaben des Herstellers. Wir fassen sie verständlich zusammen, verbindlich bleibt das Original.
Quellen
- Broadcom: VMSA-2026-0009 – VMware vCenter, Tools, and SDDC Manager updates (öffnet in neuem Tab)
- CISA: Known Exploited Vulnerabilities Catalog, CVE-2026-123890 (öffnet in neuem Tab)
- BSI/CERT-Bund: WID-SEC-2026-4717 – VMware vCenter, Tools, und SDDC Manager: Mehrere Schwachstellen (öffnet in neuem Tab)
Unsicher, ob Sie betroffen sind?
„Wenn eine Lücke Ihre Systeme betrifft, sage ich Ihnen ehrlich, was zu tun ist. Und unser Team kümmert sich darum.“
Marco Splettstößer Beratung & KI aus der Praxis
Im Beratungsgespräch …
- hören wir genau zu, bevor wir Lösungen vorschlagen
- teilen wir unsere Erfahrung aus zahlreichen Projekten
- machen wir greifbar, wie wir Probleme strukturieren und lösen
- spüren Sie, dass wir auf Augenhöhe mit Ihnen arbeiten
Lust, gemeinsam durchzustarten? Reden wir über Ihre IT – unkompliziert und auf Augenhöhe.
Telefonisch, persönlich & digital: Mo–Fr von 09:00 bis 17:30 Uhr erreichbar.